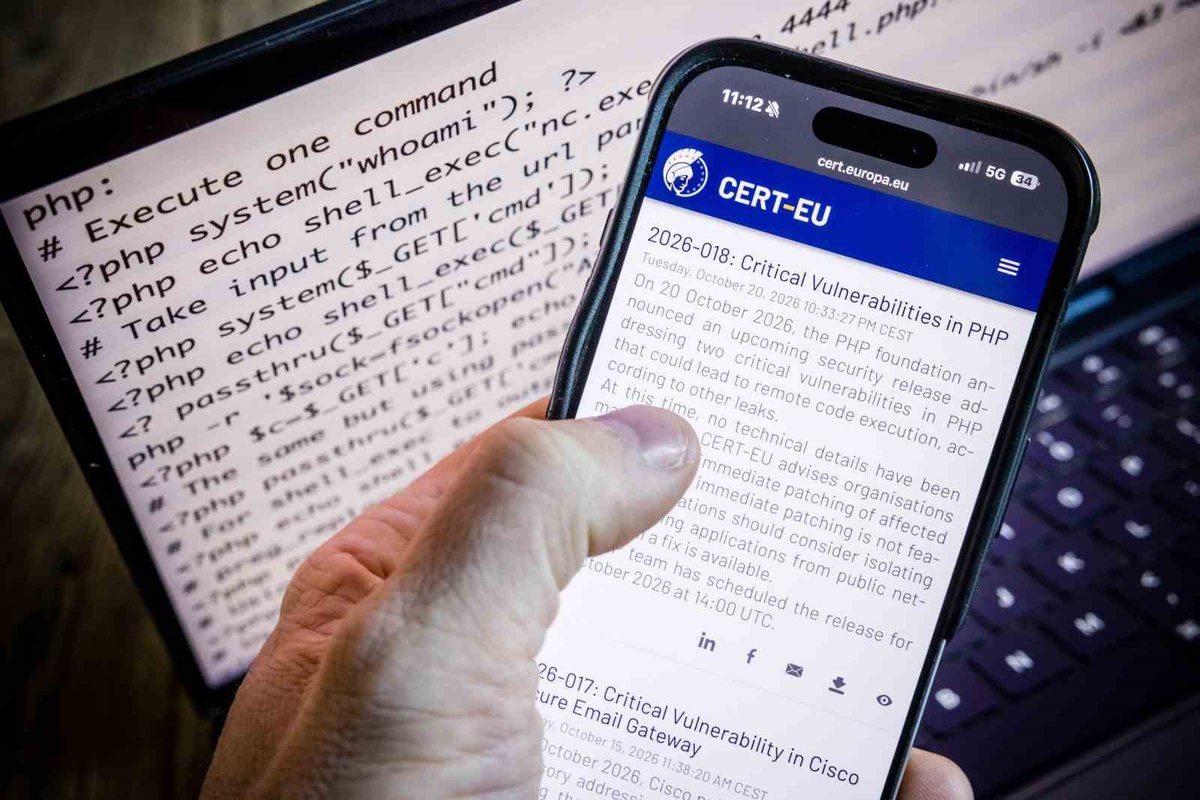
İngiltere Teknoloji Bakanı Baroness Lloyd of Effra, internet sitelerinin önemli bir bölümünün kullandığı PHP programlama dilinde belirlenen kritik güvenlik açığı yüzünden 32 kamu hizmetinin devre dışı olduğunu, 4 hizmetin de kısmen kullanılamadığını duyurdu. Dünyada geniş bir kullanım alanına sahip PHP programlama dilinde saptanan kritik güvenlik açığı, Avrupa'daki bazı kamu kurumlarının internet sitelerini hizmet veremez hale getirdi.
İngiltere'de de bu güvenlik açığına yönelik tedbirler alınırken birçok kamu hizmetine erişim kesintiye uğradı. Lordlar Kamarası'nda konuşan İngiltere Teknoloji Bakanı Baroness Lloyd of Effra, PHP programlama dilinde ortaya çıkarılan kritik güvenlik açığı sebebiyle 32 kamu hizmetinin devre dışı kaldığını ve 4 hizmetin kısmen kullanılamadığını bildirdi.
Effra, bu durumun büyük ölçüde güvenlik güncellemeleri ile riskleri azaltmaya yönelik uygulamalar sırasında sistemlerin korunması için başvurulan tedbirlerden doğduğunu ifade etti. Ulusal Siber Güvenlik Merkezi'nin (NCSC) söz konusu güvenlik açığı konusunda geçen hafta OpenAI tarafından bilgilendirildiğini aktaran Lloyd of Effra, "Hükümet, güvenlik açığı kamuoyuna açıklanmadan önce önleyici adımlar attı" dedi.
"Hükümet durumu yakından izlemeyi sürdürüyor" İngiliz bakan, işletmelere ve diğer kuruluşlara hangi önlemleri almaları gerektiğini iletmek için NCSC tarafından ülke çapında 50 bin önleyici bildirim gönderildiğini belirterek, "Hükümet durumu yakından izlemeyi ve kamu hizmetlerinin güvenliğini, dayanıklılığını ve erişilebilirliğini korumak için ilgili kurumlarla çalışmayı sürdürüyor" açıklamasında bulundu.
Lloyd, dünya genelinde güvenlik açığını kullanmaya dönük girişimlere ve sistem tarama faaliyetlerine ilişkin raporlar olduğunu, buna karşılık İngiltere'nin kamu sektöründe ya da ülkenin genelinde herhangi bir sistem ihlali yaşandığına dair bilgilerinin bulunmadığını özellikle belirtti. "Söz konusu sistemlerin siber saldırıya uğradığı anlamına gelmiyor" İngiltere Başbakanlığı açıklamasında şu ifadelere yer verdi: "Hükümet genelinde sistemlerimize yönelik muhtemel güvenlik açıklarını belirlemek ve gidermek için çalışmalar yürütüldü.
Uzmanlarımız bu konuda hem OpenAI hem de uluslararası ortaklarla yakın iş birliğini sürdürüyor. Yürütülen çalışmalar hiçbir büyük ve halka açık kritik hizmeti etkilemiyor. Ancak güvenlik çalışmaları devam ederken sınırlı sayıdaki bazı hizmetler geçici olarak çevrim dışı kalabilir.
Ancak bu durum, söz konusu sistemlerin siber saldırıya uğradığı anlamına gelmiyor. Sorunların giderilmesi için çalışmalar sürüyor. Her büyüklükteki kuruluş, sistemlerini korumak için Ulusal Siber Güvenlik Merkezi'nin rehberliğini izlemeli".